
Handleiding Ysis
Veelgestelde vragen
Veelgestelde vragen over de overstap naar Auth0 (by OKTA)
Wat merken gebruikers van de overstap?
De bestaande Ysis gebruikersgegevens worden gemigreerd, dus voor de gebruikers die al een account hebben in Ysis, verandert er weinig. De grootste zichtbare verandering is de nieuwe inlogpagina. Deze ziet er iets anders uit dan u gewend bent, maar blijft herkenbaar door het gebruik van onze eigen huisstijl en logo. Inloggen blijft op dezelfde manier verlopen: gebruikersnaam, wachtwoord en – indien geactiveerd – meervoudige verificatie (zoals een authenticatie-app). (Als jullie organisatie gebruikmaakt van SAML SSO, hebben jullie instructies ontvangen via Support i.v.m. de nodige configuratiewerkzaamheden.)
Moeten gebruikers opnieuw accounts aanmaken?
Nee. Wij migreren de bestaande gebruikersgegevens, inclusief wachtwoorden en instellingen voor MFA (zoals TOTP-codes), zorgvuldig naar Auth0. Jullie organisatie hoeft hier niets voor te doen.
Krijgen gebruikers meer regie over hun account?
Ja. Met Auth0 verandert de manier waarop het eerste wachtwoord voor een nieuwe gebruiker wordt aangemaakt. In de huidige situatie maakt de applicatiebeheerder bij het aanmaken van een gebruiker een initieel wachtwoord aan en moet dit vervolgens veilig met de gebruiker delen. We weten dat dit voor applicatiebeheerders extra beheerwerk met zich meebrengt.
Daarom is de standaardwerkwijze in Auth0 dat, wanneer bij het aanmaken van een account een e-mailadres wordt ingevuld, de gebruiker zelf het account kan activeren. De gebruiker ontvangt eerst een e-mail om het e-mailadres te bevestigen en vervolgens een welkomstmail waarmee een eigen wachtwoord kan worden aangemaakt. De applicatiebeheerder hoeft hierdoor geen initieel wachtwoord meer aan te maken en te delen.
Tijdens het testen hebben we echter gemerkt dat deze werkwijze niet voor iedere organisatie wenselijk is. Organisaties die bijvoorbeeld werken volgens het principe ‘SSO, tenzij’ willen gebruikers zoveel mogelijk via SSO laten inloggen en zelf bepalen wanneer een gebruiker ook over een lokaal Ysis-wachtwoord beschikt.
Daarom is de welkomstmail configureerbaar per organisatie. Willen jullie niet dat nieuwe gebruikers automatisch deze e-mails ontvangen? Neem dan contact op met Support. Wij kunnen de welkomstmail voor jullie organisatie uitschakelen.
Het uitschakelen van de welkomstmail betekent niet dat lokale inlog met gebruikersnaam en wachtwoord technisch wordt geblokkeerd. Net als in de huidige situatie met CAS kan een gebruiker via de Ysis-inlogpagina zelf een wachtwoordreset aanvragen wanneer er een e-mailadres aan het account is gekoppeld. De instelling is dus vooral bedoeld voor organisaties die lokale inlog niet actief willen aanbieden of stimuleren en zelf de regie willen houden over wanneer gebruikers hiervan gebruikmaken.
Verandert het overzicht na inloggen?
Het startscherm met modules zal vernieuwd worden om goed samen te werken met OKTA. De exacte inhoud blijft gelijk, alleen de techniek en het uiterlijk zal veranderen.
Blijft de module Gebruikersbeheer werken zoals nu?
In de eerste fase blijft Gebruikersbeheer grotendeels hetzelfde. Wel verandert de manier waarop het initiële wachtwoord voor een nieuwe gebruiker wordt aangemaakt. Op dit moment is het instellen van een initieel wachtwoord door de applicatiebeheerder een verplicht onderdeel bij het aanmaken van een gebruiker. Met Auth0 vervalt deze functionaliteit.
Hoe een nieuwe gebruiker vervolgens een wachtwoord aanmaakt, hangt af van de inrichting van de organisatie en of er een e-mailadres bij de gebruiker is geregistreerd.
Als de welkomstmail is ingeschakeld en de gebruiker een e-mailadres in Ysis heeft, ontvangt de gebruiker automatisch de e-mails waarmee het account kan worden geactiveerd en zelf een wachtwoord kan worden aangemaakt.
Als er geen e-mailadres is geregistreerd, of als de organisatie de welkomstmail heeft laten uitschakelen, kan de applicatiebeheerder vanuit Gebruikersbeheer een wachtwoordresetlink genereren. Deze link kan vervolgens met de gebruiker worden gedeeld en is vijf dagen geldig. Via deze link kan de gebruiker zelf een wachtwoord instellen.
Ook wanneer een gebruiker later een nieuw wachtwoord nodig heeft, kan de applicatiebeheerder op dezelfde manier vanuit Gebruikersbeheer een wachtwoordresetlink genereren.
Op termijn verwachten we verdere nieuwe instellingen beschikbaar te stellen binnen Gebruikersbeheer.
Blijft de module Gebruikersbeheer werken zoals nu?
Grotendeels wel. In de eerste fase blijft het gebruikersbeheer nagenoeg onveranderd. Er zijn twee dingen die wijzigen:
1. Er kan geen initieel wachtwoord aangemaakt worden door de beheerder. De gebruiker krijgt, indien het e-mail adres is ingevuld, een automatisch gegenereerde mail met een link waarbij ze hun wachtwoord dienen aan te maken.
2. Een beheerder kan geen MFA reset meer doen. Indien dit gedaan moet worden, kan er een ticket worden ingediend in het klantportaal om de MFA van een gebruiker te resetten.
Op termijn is de verwachting dat er nieuwe instellingen beschikbaar worden gesteld in de module.
Krijgen applicatiebeheerders meer opties om instellingen van de organisatie te beheren?
Niet in de eerste fase, maar op termijn wel. Dit is een belangrijk voordeel van de overstap naar OKTA. In eerste instantie blijft het beheer zoals jullie dat nu kennen. Maar op termijn overwegen we om meer configuratie-opties beschikbaar te maken voor applicatiebeheerders zelf, zonder dat daar nog tussenkomst van onze supportafdeling nodig is. Denk hierbij aan het beheren van SSO-verbindingen, het activeren van MFA-methodes of het aanmaken van nieuwe koppelingen. Dit verhoogt de flexibiliteit en verlaagt de afhankelijkheid van Gerimedica bij dagelijkse beheertaken.
Ik krijg de melding 'U kunt niet worden aangemeld'
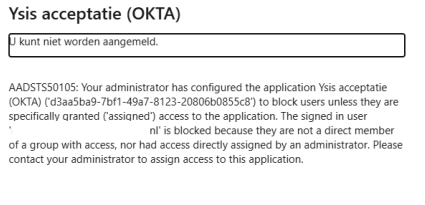
Als jullie organisatie de enterprise app heeft geconfigureerd en jullie hebben de metadata url aan ons aangeleverd. Is de SAML SSO connectie gemaakt. Indien het inloggen middels de SSO toch niet lukt en de melding ‘U kunt niet worden aangemeld’ wordt getoond, kan Gerimedica dit niet oplossen. Deze melding betekent dat er aan de identity provide kant e.e.a. niet goed staat geconfigureerd. In dit geval is er aan de enterprise app geen gebruiker of gebruikersgroep assigned. Vraag julle Azure/Entra-ID beheerder om naar de configuratie te kijken.
Welke gegevens zal OKTA verwerken?
OKTA zal uitsluitend gebruikersgegevens van medewerkers verwerken die inloggen in Ysis. Denk hierbij aan gebruikersnamen, e-mailadressen, wachtwoorden (versleuteld), MFA-instellingen (zoals TOTP of authenticatie-apps) en loggegevens met betrekking tot inlogpogingen.
Er worden geen cliënt- of patiëntgegevens verwerkt door OKTA. De medische gegevens die binnen onze software worden beheerd blijven volledig binnen onze eigen infrastructuur en onder onze controle.
Is OKTA veilig genoeg voor gebruikersgegevens?
Ja, OKTA voldoet aan de hoogste standaarden op het gebied van informatiebeveiliging:
- ISO 27001 en SOC 2 gecertificeerd,
- 24/7 monitoring en incidentresponse,
- Beschikbaarheidsgarantie van 99,99%,
- Brute-force protectie, verdachte IP-detectie en adaptieve MFA.
Hoe zit het met compliance met wet- en regelgeving, zoals de AVG en de vereisten voor data residency?
OKTA voldoet aan de eisen van de Algemene verordening gegevensbescherming (AVG). Gebruikersgegevens worden verwerkt binnen Europese datacenters, en er zijn passende beveiligingsmaatregelen getroffen conform artikel 28 van de AVG. Auth0 (de relevante dochteronderneming van OKTA) is bovendien gecertificeerd onder het EU-U.S. Data Privacy Framework, zoals aangenomen door de Europese Commissie op 10 juli 2023.
Deze certificering maakt het mogelijk om persoonsgegevens op rechtmatige wijze en zonder aanvullende technische en juridische maatregelen aan OKTA door te geven, ook in het geval er ondersteuning of diensten vanuit de VS plaatsvinden. OKTA past haar processen voortdurend aan om in lijn te blijven met de laatste regelgeving en internationale afspraken op het gebied van privacy en dataopslag.
Wat gebeurt er bij een storing?
De escalatieroutes en de afspraken rondom service level blijven zoals jullie gewend zijn. Jullie kunnen (potentiële) incidenten bij onze supportafdeling melden, net als nu. Wij zorgen voor de opvolging met OKTA wanneer dat nodig is. Jullie hoeven dus geen direct contact met OKTA te onderhouden.
OKTA biedt 24/7 ondersteuning en heeft een beschikbaarheidsgarantie van 99,99%. Daarmee voldoet het systeem aan hoge eisen voor continuïteit en betrouwbaarheid. Storingen bij OKTA worden altijd door Gerimedica opgevolgd, zonder impact op jullie bestaande serviceproces.
Daarnaast wordt de gezondheid van de dienst continu gemonitord. Wij zijn dus niet afhankelijk van klantmeldingen om storingen te detecteren.
Blijven onze bestaande SAML- of SCIM-koppelingen werken?
Ja. OKTA ondersteunt al deze protocollen en configuraties blijven behouden. Toekomstige koppelingen kunnen eenvoudiger worden ingericht, eventueel ook door applicatiebeheerders zelf.
Wie heeft toegang tot onze gebruikersgegevens?
De toegang tot gegevens blijft zoals nu: Gerimedica heeft toegang tot de gebruikersaccounts in het kader van ondersteuning en beheer. OKTA fungeert als subverwerker en heeft passende beveiligingsmaatregelen getroffen conform artikel 28 van de AVG.
Waarom OKTA?
We hebben uitgebreid onderzoek gedaan naar meerdere IAM-oplossingen, waaronder ook Europese aanbieders. Hoewel deze alternatieven op bepaalde punten goed scoorden, biedt OKTA de meest complete en toekomstbestendige oplossing voor Ysis.
OKTA is wereldwijd marktleider in identiteits- en toegangsbeheer en heeft zich bewezen in complexe omgevingen zoals de zorg, finance en overheid. Wat OKTA onderscheidt:
- AVG-conformiteit, inclusief verwerking in Europese datacenters,
- Certificeringen zoals ISO 27001 en SOC 2,
- Schaalbaarheid en betrouwbaarheid met een SLA van 99,99%,
- Geavanceerde beveiliging zoals adaptive MFA en brute force protection,
- Flexibiliteit voor multi-tenant omgevingen en rolgebaseerde toegang (RBAC),
- Sterke integraties met SSO, SAML, SCIM en andere standaarden.
De keuze voor OKTA is gebaseerd op veiligheid, betrouwbaarheid en groeipotentieel – in lijn met de behoeften van onze klanten.
Wat is de planning?
De overstap naar Auth0 vindt gefaseerd plaats:
- 22 april – interne testfase (geen impact op klanten)
- 22 juni – beschikbaar in de acceptatieomgeving
- 22 september – overstap in de productieomgeving
Wij kiezen bewust voor deze gefaseerde aanpak, zodat we de overgang zorgvuldig kunnen testen en optimaliseren.
Welke acties moeten wij als organisatie uitvoeren?
Afhankelijk van jullie situatie kan er actie nodig zijn vanuit de organisatie.
Er zijn drie mogelijke situaties:
- Jullie organisatie maakt gebruik van Single Sign-On (SAML)
Bijvoorbeeld wanneer gebruikers via het eigen organisatienetwerk inloggen in Ysis. In dit geval moet een nieuwe verbinding worden geconfigureerd. - Jullie organisatie maakt gebruik van provisioning (SCIM)
Bijvoorbeeld wanneer gebruikersaccounts automatisch worden beheerd via een koppeling. In dit geval moeten bestaande instellingen worden bijgewerkt met nieuwe gegevens. - Jullie organisatie maakt geen gebruik van SAML of SCIM
In dit geval is er geen actie vereist.
Hoe weet ik of er actie nodig is voor mijn organisatie?
Als er actie nodig is voor jullie organisatie, ontvangt jullie applicatiebeheerder een bericht van onze supportafdeling (of heeft dit inmiddels ontvangen). Deze communicatie wordt verstuurd in week 18 en 19 (tussen 27 april en 9 mei) en bevat:
- Organisatiespecifieke gegevens
- Concrete instructies voor de benodigde aanpassingen
- Indien nodig uitvraag naar contactgegevens van technische partner
Vanwege de gevoeligheid van deze informatie ontvangt de beheerder dit via ons beveiligde klantportaal.
Wat moet ik doen als ik een bericht met instructies ontvang?
De instructies zijn bedoeld voor een technische beheerder binnen jullie organisatie of de externe IT-partner waarmee jullie samenwerken.
Wij adviseren om:
- Het bericht door te sturen naar de juiste technische contactpersoon.
- Of contact op te nemen met onze supportafdeling als jullie niet zeker weet wie dit binnen jullie organisatie moet oppakken.
Hoe ontvangen wij de benodigde gegevens en instructies?
Vanwege de gevoeligheid van de informatie (zoals endpoints en beveiligingsgegevens) ontvangt jullie applicatiebeheerder deze via ons beveiligde klantportaal. Voor SCIM worden gegevens aangeleverd bij de persoon die deze gegevens zelf technisch kan verwerken in het bronsysteem. Dit is vaak de technische partner. Waar nodig vragen wij naar contactgegevens van deze persoon.
Wat moet ik doen als mijn organisatie gebruikmaakt van Single Sign-On (SAML)?
Als jullie organisatie gebruikmaakt van Single Sign-On (bijvoorbeeld inloggen via jullie eigen organisatie-account), dan is het nodig om een nieuwe verbinding te configureren. Jullie ontvangen hiervoor:
- De benodigde endpoints
- Technische gegevens
- Een toelichting op de stappen
Deze configuratie dient te worden uitgevoerd door jullie IT-afdeling of externe IT-partner.
Wat moet ik doen als mijn organisatie gebruikmaakt van SCIM (gebruikersprovisioning)?
Als jullie organisatie gebruikmaakt van SCIM (automatisch aanmaken en beheren van gebruikers), dan moeten de bestaande koppelingen worden bijgewerkt met nieuwe gegevens.
Jullie ontvangen hiervoor een bericht met:
- Instructies voor het aanpassen van de koppeling
- Het verzoek voor contactgegevens van de persoon die de gegevens verwerkt in het bronsysteem (deze persoon ontvangt de te wijzigen gegevens via beveiligde route). Dit is vaak de technische partner.
Waarom moeten wij zelf actie ondernemen voor SAML of SCIM?
Deze koppelingen maken onderdeel uit van jullie eigen IT-omgeving en worden beheerd door jullie organisatie of jullie IT-partner. Wij leveren de benodigde gegevens en instructies, maar de implementatie van deze koppelingen ligt bij jullie eigen technische beheer.
Wat als wij geen gebruikmaken van SAML of SCIM?
In dat geval hoeven jullie niets te doen. De overstap naar Auth0 heeft geen impact op jullie huidige manier van inloggen.
Wat gebeurt er als wij de benodigde acties niet op tijd uitvoeren?
Als jullie organisatie gebruikmaakt van SAML of SCIM en de benodigde aanpassingen niet vóór de overstap zijn doorgevoerd, kan dit gevolgen hebben voor de toegang tot Ysis. In dat geval is het mogelijk dat gebruikers na de overstap niet meer kunnen inloggen. Om dit te voorkomen, is het belangrijk dat de ontvangen instructies tijdig worden opgepakt door jullie IT-afdeling of externe IT-partner.
Wat als ik vragen of bezwaren heb?
In onze eerdere communicatie hebben wij gemeld dat OKTA als subverwerker wordt toegevoegd. Conform artikel 7.1 van de verwerkersovereenkomst was er gedurende drie maanden na deze aankondiging de mogelijkheid om bezwaar te maken.
Deze periode is inmiddels verstreken (tot 18 september 2025). Wanneer wij in die periode geen reactie hebben ontvangen, zijn wij ervan uitgegaan dat u akkoord bent met de inschakeling van OKTA als subverwerker.
Algemene of technische vragen? Onze supportafdeling staat voor je klaar.